Introducción: ¿Qué son las mejores prácticas en Blockchain y fintech y por qué importan?
Las mejores prácticas en Blockchain y fintech son un conjunto de normas, procesos y controles técnicos y regulatorios diseñados para desarrollar, desplegar y operar soluciones financieras distribuidas de forma segura y fiable. Incluyen desde buenas prácticas de codificación y gestión de claves criptográficas, auditoría de smart contracts y pruebas de seguridad, hasta políticas de cumplimiento como KYC/AML, protección de datos y gobernanza de contratos y tokens. Su objetivo es reducir vulnerabilidades técnicas y legales que puedan comprometer activos, datos o la continuidad del servicio.
Estas prácticas importan porque actúan como puente entre la innovación tecnológica y la confianza necesaria para la adopción masiva de soluciones financieras. Al aplicarlas se buscan resultados concretos: mitigación de riesgos operativos y de fraude, cumplimiento normativo que facilita la interacción con entidades financieras tradicionales y reguladores, y mejoras en la experiencia de usuario que favorecen la retención y el crecimiento. Entre prioridades comunes están:
- Seguridad y auditoría continua
- Cumplimiento normativo y transparencia
- Escalabilidad e interoperabilidad
- Privacidad y protección de datos
Implementar estas mejores prácticas requiere gobernanza multidisciplinaria, procesos de control y revisión periódica, así como el uso de estándares abiertos y auditorías externas para validar integridad y cumplimiento. En proyectos fintech basados en blockchain, la adopción sistemática de estas prácticas reduce costes de remediación, mejora la reputación frente a usuarios e inversores y facilita la integración con infraestructuras financieras existentes, elementos clave para la sostenibilidad y expansión de productos digitales.
Seguridad y privacidad: recomendaciones clave para proyectos Blockchain y fintech
La seguridad y la privacidad son pilares imprescindibles en proyectos Blockchain y fintech: una vulneración puede implicar pérdidas económicas, sanciones regulatorias y daño reputacional. Implementar desde el diseño controles como cifrado de datos en tránsito y en reposo, gestión robusta de identidades y autenticación multifactor reduce vectores de ataque; asimismo, integrar el cumplimiento normativo (p. ej. GDPR, KYC/AML) desde la arquitectura ayuda a conciliar privacidad con obligaciones legales. Prioriza la segregación entre datos on-chain y off-chain para minimizar exposición y facilita auditorías transparentes de seguridad.
Recomendaciones técnicas clave
- Auditorías y revisión de contratos inteligentes: auditorías externas, pruebas automatizadas y, cuando proceda, verificación formal.
- Gestión de claves: HSM, billeteras frías, multi‑firma y rotación periódica de claves.
- Secure SDLC y análisis de dependencias: análisis estático/dinámico, control de versiones y escaneo de librerías.
- Monitorización e incident response: detección de anomalías en tiempo real, playbooks y pruebas de respuesta.
- Bug bounty y pruebas de penetración: incentivar a la comunidad y realizar pentests regulares.
En materia de privacidad, aplique principios de minimización de datos y pseudonimización: mantenga en cadena solo lo estrictamente necesario y emplee técnicas de privacidad avanzadas (por ejemplo, pruebas de conocimiento cero, MPC o differential privacy) cuando la protección de datos sea crítica. Defina políticas claras de retención y consentimiento, y evalúe el riesgo de reidentificación antes de publicar datos derivados.
Finalmente, refuerce la gobernanza y la cultura de seguridad: políticas de acceso basadas en roles, capacitación continua, procedimientos de incorporación y salida segura de personal, control de proveedores y planes de recuperación ante desastres. La combinación de controles técnicos, procesos y cumplimiento continuo es esencial para mantener la integridad y la confianza en proyectos Blockchain y fintech.
Arquitectura, escalabilidad e interoperabilidad: diseño técnico según las mejores prácticas
Arquitectura de software, escalabilidad e interoperabilidad son pilares del diseño técnico que garantizan que una solución soporte crecimiento, integre servicios y cumpla requisitos no funcionales. Un diseño basado en responsabilidades claras, separación de capas y contratos explícitos entre componentes facilita la evolución del sistema y la alineación con objetivos de negocio, reduciendo riesgos técnicos y costos de mantenimiento.
Mejores prácticas técnicas
- Diseñar con modularidad y microservicios o componentes desacoplados, apoyados por APIs bien versionadas y contratos estables.
- Usar contenedores y orquestadores (p. ej., Kubernetes) para facilitar la escalabilidad horizontal, despliegues reproducibles y gestión de recursos.
- Aplicar tolerancia a fallos y resiliencia (circuit breakers, retries, aislamiento de fallos) junto con balanceo de carga y caches para optimizar rendimiento.
- Definir formatos y estándares abiertos (JSON, Protobuf, OpenAPI) y utilizar API Gateway y service mesh para gobernanza, seguridad y observabilidad.
La interoperabilidad exige especificaciones claras, contratos semánticos y políticas de seguridad y versionado que permitan integrar terceros y migrar tecnologías sin interrupciones. Complementar estas decisiones con CI/CD, pruebas automatizadas y métricas de observabilidad asegura que la arquitectura se mantenga escalable, comprensible y compatible con ecosistemas heterogéneos.
Cumplimiento normativo y gobernanza: cómo asegurar legalidad y control en fintech y Blockchain
El cumplimiento normativo y la gobernanza son pilares indispensables para la confianza y la escalabilidad de soluciones fintech y basadas en blockchain. Las organizaciones deben integrar políticas de cumplimiento desde el diseño del producto —con enfoque de compliance by design— para garantizar que la innovación tecnológica no choque con requisitos legales, regulatorios y de protección al consumidor. La coordinación entre equipos legales, de riesgo y de producto facilita implementar controles que reduzcan sanciones y riesgos reputacionales.
En el ámbito regulatorio tradicional se deben contemplar obligaciones como licencias financieras aplicables, medidas de prevención de blanqueo (AML) y conocimiento del cliente (KYC), así como normas de protección de datos (por ejemplo, principios equivalentes al GDPR). Además, las operaciones transfronterizas requieren análisis de jurisdicciones y requisitos de reporte y retención de información; muchas fintech aprovechan sandboxes regulatorios para probar modelos bajo supervisión y adaptar el cumplimiento antes de una expansión comercial.
La naturaleza descentralizada de la blockchain plantea retos y oportunidades específicos para la gobernanza: los modelos de gobernanza pueden ser on-chain (mecanismos automáticos integrados en protocolos) u off-chain (gobiernos corporativos o consorcios), y deben contemplar mecanismos para actualizaciones, gestión de incidentes y responsabilidades legales. Las auditorías de smart contracts, la verificación de código, políticas de gestión de claves y planes de respuesta ante vulnerabilidades son medidas esenciales para conciliar la inmutabilidad técnica con exigencias regulatorias y de cumplimiento.
Acciones clave para asegurar legalidad y control
- Implementar controles AML/KYC proporcionales al riesgo y automatizados cuando sea posible.
- Auditorías y pruebas de seguridad continuas para contratos inteligentes y plataformas.
- Políticas de gobernanza claras que definan responsabilidades, upgrades y mecanismos de resolución de conflictos.
- Monitoreo regulatorio y cooperación con autoridades y uso de RegTech para reporting y cumplimiento continuo.
Implementación paso a paso y checklist práctico para aplicar las mejores prácticas en Blockchain y fintech
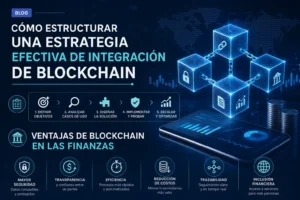
Para una implementación efectiva en Blockchain y fintech siga un enfoque paso a paso que comience con análisis de requisitos y selección de la arquitectura (cadena pública vs. privada, capa de consenso, uso de smart contracts). Continúe con diseño de seguridad y privacidad (gestión de claves, cifrado, segregación de datos), desarrollo de un PoC controlado y pruebas de integración con sistemas legados y pasarelas de pago. Antes del despliegue, ejecute auditorías de código y pruebas de estrés para validar escalabilidad, latencia y resistencia a ataques.
Checklist práctico
- Requisitos regulatorios: verificar cumplimiento KYC/AML y normativas locales.
- Diseño de gobernanza: definir roles, permisos y procesos de toma de decisiones on‑chain/off‑chain.
- Seguridad: auditoría de smart contracts, pruebas de penetración y gestión segura de claves.
- Interoperabilidad: API estándar, puentes y formatos de datos compatibles.
- Pruebas y QA: pruebas unitarias, de integración y escenarios de fallo.
- Monitorización y logging: alertas, métricas de rendimiento y trazabilidad de transacciones.
- Plan de despliegue y rollback: procedimientos claros para actualizaciones y retrocesos.
En la fase operativa mantenga ciclos de mejora continua mediante auditorías periódicas, actualización de contratos y dependencias, formación del equipo en buenas prácticas criptográficas y evaluación de métricas clave (tiempo de confirmación, costo por transacción, tasa de fallos). Documente cada paso y conserve registros para cumplimiento y auditoría forense, asegurando así que la implementación se mantiene alineada con las mejores prácticas de seguridad, cumplimiento y eficiencia en el ecosistema fintech/blockchain.